تست رگرسیون وب سرویس چیست؟

درباره سایت
آخرین مطالب
- مبانی و اهداف مانیتورینگ کارایی برنامههای کاربردی
- مانیتورینگ برنامه APM چیست و چرا مهم است؟
- معماری مانیتورینگ
- تست وب سرویس (قسمت دوم)
- تست نفوذ چیست؟ (قسمت دوم)
- تست نفوذ چیست؟ (قسمت سوم)
- نحوه تست محصولات و خدمات نرم افزار در شرکت گوگل
- تست نفوذ و گزارش نویسی (قسمت چهارم)
- تست نفوذ برنامه کاربردی تحت وب(قسمت پنجم)
- بهره برداری از برنامه های تحت وب - قسمت اول
امکانات وب
جالب است بدانیم بیش از 1000000 (یک میلیون) تست-کیس برای تست نرم افزار آفیس طراحی شده است. بخشی از آنها مستند شده و بخشهایی مستند نشده است. بخشهایی از آن خودکارسازی شده و بخشهایی از آن خودکارسازی نشده است. اینکه چه زمانی در تست نرم افزار باید خودکارسازی آزمون انجام شود، به پارامترهایی همچون بازگشت سرمایهگذاری (Retu On Investment/ROI)، مدت دوره تست(Test lifetime) ، ارزش(Value) و ... بستگی دارد و بحث مشروح آن در این مقاله نمیگنجد.آزمونهای غیرکارکردی در تست نرم افزار همچون آزمون بار، فشار، امنیت، قابلیت اطمینان، کاربردپذیری و غیره نیز بر روی محصولات نرمافزاری شرکت مایکروسافت انجام شده است که برای مطالعه آنها میتوان به منبع مربوطه که در انتهای این مقاله آمده است، مراجعه نمایید.یکی از موضوعات مهم در فرایند آزمون، نحوه راه اندازی محیط آزمون است. در شرکت مایکروسافت برای تست نرم افزار روشهای زیر بدین منظور وجود دارد که تیتروار به آنها اشاره میکنیم. بسته به ماهیت محصول تحت تست، محیطهای مختلفی برای راهاندازی آن قابل طراحی است، این روشها عبارتند از:One-Box, Test-Cluster, Perf-.Scale-Cluster, Integrated-Service-Test-Env, Deployment-Test-Clusterبرچسبها: تست نرم افزار, شرکت ماکروسافت, طراحی تست در ماکروسافت, خودکارسازی تست نرم افزار, تکنیک های رایج تست نرم افزار
+ نوشته شده در
برچسب:
نویسنده: الینا زارعیان
 بررسی حملات SQL در تست نفوذ
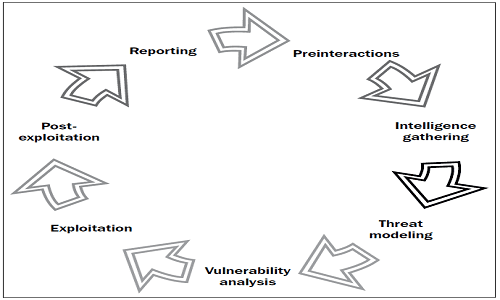
شرکتهای بزرگ با بودجههای قابل ملاحظه امنیتی، قربانی آسیبپذیریهای تزریق SQL تست نفوذ:در وب سایتهایشان، حملات مبتنی بر مهندسی اجتماعی علیه کارکنان، کلمات عبور ضعیف در سرویسهای اینترنتی و غیره هستند. به عبارت دیگر، شرکتها در حال از دست دادن دادههای خصوصی و افشای اطلاعات شخصی مشتریان خود از طریق حفرههای امنیتی قابل اصلاح میباشند. در تست نفوذ، این مسائل را قبل از اینکه یک حمله انجام شود، پیدا کرده و توصیه میشود چگونه آنها را تعمیر و از آسیبپذیریهای آینده جلوگیری نمود.
دامنه تست نفوذ شما از مشتری به مشتری متفاوت خواهد بود. بعضی از مشتریان وضعیت امنیتی عالی دارند، در حالی که برخی دیگر آسیبپذیریهایی دارند که به مهاجمین اجازه میدهد در محیطشان رخنه کرده و دسترسی به سیستم های داخلی را به دست آورند. شما همچنین میتوانید ارزیابی یک یا چند برنامه کاربردی وب سفارشی را انجام دهید. شما ممکن است حملات مبتنی بر مهندسی اجتماعی و سمت مشتری را برای دسترسی به شبکه داخلی مشتری اجرا کنید. بعضی از تست نفوذ نیازمند آن هستند که مانند کارمند داخلی عمل کنید - یک کارمند مخرب یا مهاجم که قبلا در محیط رخنه کرده است - همانطور که یک تست نفوذ داخلی انجام میدهید. برخی از مشتریان، یک تست نفوذ خارجی را درخواست میکنند که در آن یک حمله از طریق اینترنت شبیهسازی گردد. برخی
برچسب:
نویسنده: الینا زارعیان